
الأمن السيبراني والمرونة
كيف تعمل أنظمة إدارة الزوار الذكية؟
كيف تعمل الإدارة الذكية للزائرين من الدعوة إلى الخروج، وكيفية التعامل مع البيانات والوصول المؤقت والفشل.
حدد عمليات التكامل التي تستحق إجراءها والنظام الذي يتمتع بسلطة إلغاء القفل، خاصة في حالات الطوارئ.
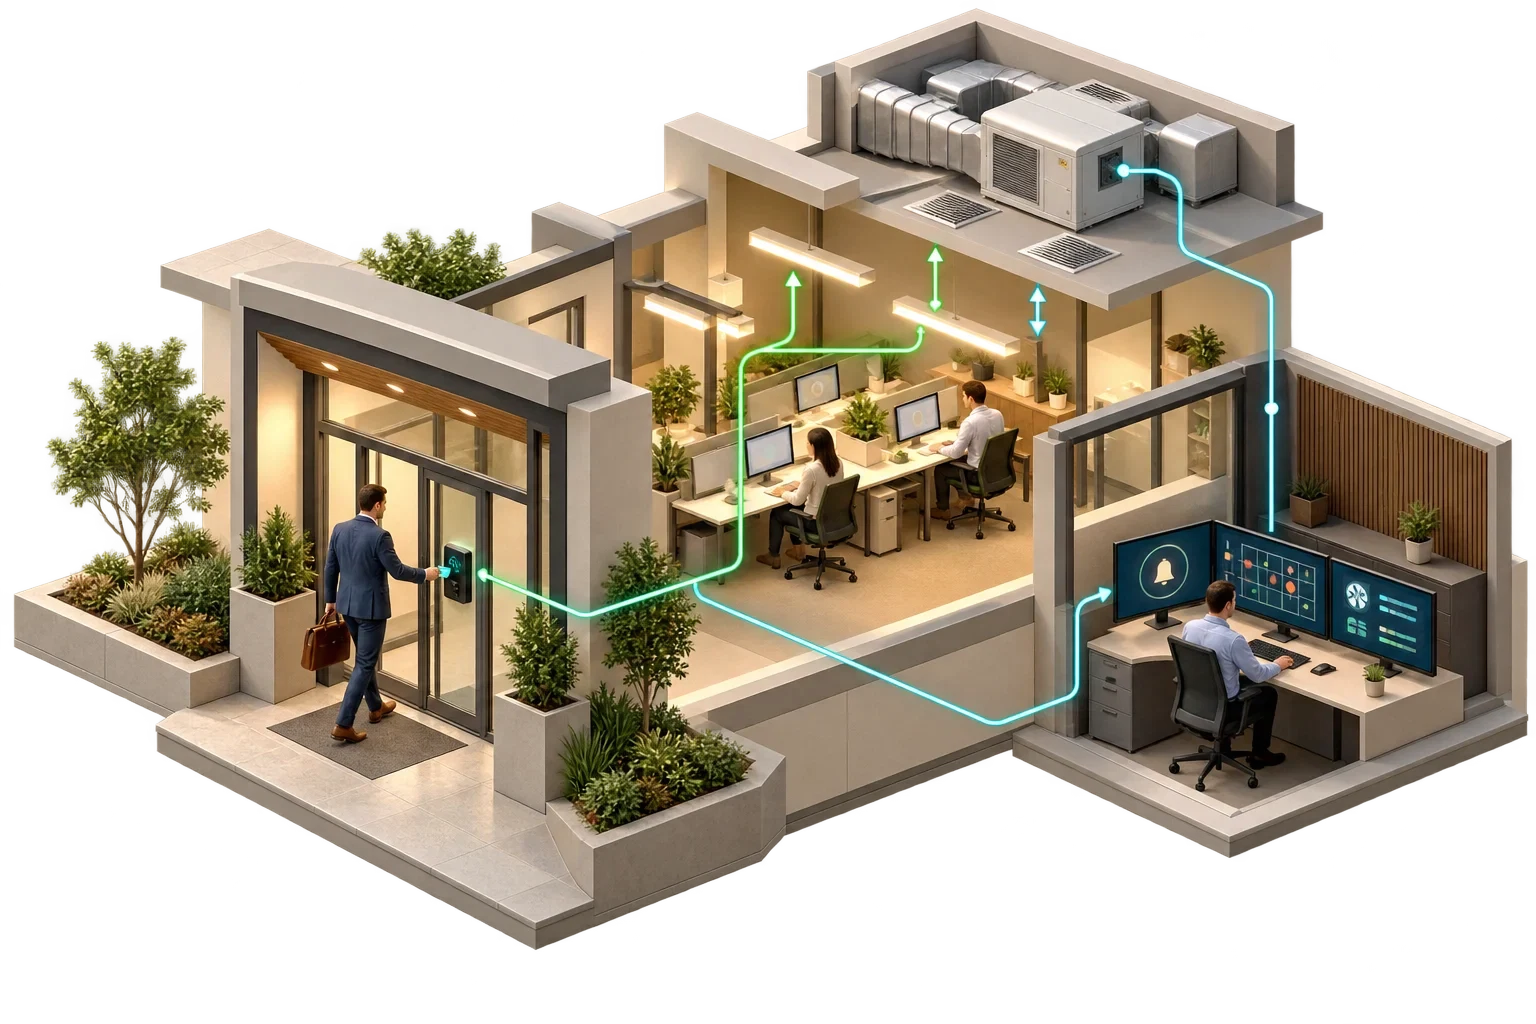
يمكن للتحكم في الوصول مشاركة الهوية والأحداث وحالات الباب مع قائمة طويلة من الأنظمة الأخرى: أدلة الموارد البشرية والهوية للمنضمين والمغادرين، وإدارة الزوار، والمصاعد، والمراقبة بالفيديو، واكتشاف الدخلاء، ونظام إدارة المبنى للتشغيل على أساس الإشغال، وإدارة ممتلكات الفندق لمفاتيح الضيوف، ونظام إنذار الحريق لفتح الباب. وتتمثل الفائدة في إدارة يدوية أقل وتشغيل أكثر استنارة. ويكمن الخطر في أن يصبح الضعف في أي نظام متصل وسيلة لفتح الأبواب. وبالتالي فإن كل تكامل يحتاج إلى ثلاثة أشياء مكتوبة: ما هي البيانات التي تتدفق، وفي أي اتجاه، وفي المقام الأول، أي نظام لديه السلطة لفتح الباب أو تغيير وصول شخص ما.
يصنف دليل NIST لأمن التكنولوجيا التشغيلية (SP 800-82) أنظمة التحكم في الوصول المادي كتقنية تشغيلية، إلى جانب أتمتة البناء. يصف NIST السلسلة الأساسية: يلتقط القارئ بيانات الاعتماد، وتتحقق وحدة التحكم في الباب من صحتها، ويقرر خادم التحكم في الوصول، وتحرر وحدة التحكم القفل، ويتم تسجيل كل محاولة. ويرتبط كل تكامل بجزء ما من تلك السلسلة، والدقة فيما يتعلق بالجزء المهم، لأن قراءة سجل الأحداث تحمل مخاطر مختلفة تمامًا عن القدرة على إصدار بيانات الاعتماد أو التحكم في الباب.
| التكامل | ما يفعله عادة | القرار الرئيسي |
|---|---|---|
| دليل الموارد البشرية أو الهوية | إنشاء وتغيير وإزالة حاملي البطاقات تلقائيًا | ما هو النظام المعتمد للهوية، وما مدى سرعة إلغاء المغادرين؟ |
| إدارة الزوار | يصدر بيانات اعتماد مؤقتة للزوار المسجلين | من يوافق، وكيف يتم تقييد الصلاحية، وكيف يتم استرداد بيانات الاعتماد؟ |
| المصاعد | يقيد الطوابق حسب بيانات الاعتماد، أو يستدعي المصعد إلى الطابق المسموح به | نظام المصاعد أم يتخذ قرارًا خاصًا به؟ |
| المراقبة بالفيديو | يربط أحداث الباب بعروض الكاميرا وتسجيلاتها | ما هي الأحداث التي تثير ماذا، ومن يمكنه مشاهدة النتيجة؟ |
| كشف الدخيل | تسليح المناطق أو نزع سلاحها بناءً على أحداث الوصول | هل يمكن لبطاقة صالحة نزع سلاح منطقة ما، وبأي شروط؟ |
| إدارة المباني | يستخدم أحداث الدخول كإشارة إشغال واحدة للإضاءة أو التدفئة والتهوية وتكييف الهواء (HVAC). | هل يتم استخدام بيانات الوصول بشكل إجمالي فقط، وماذا يحدث إذا توقفت التغذية؟ |
| إدارة الممتلكات الفندقية | يقوم بتشفير مفاتيح غرفة الضيوف أو مفاتيح الهاتف المحمول عند تسجيل الوصول | ما هو النظام الذي يتحكم في تواريخ الصلاحية وتغييرات الغرفة؟ |
| إنذار الحريق | يطلق أبوابًا محددة عند الإنذار بما يتماشى مع استراتيجية الحريق | حددها مهندس الإطفاء؛ يجب أن يفشل التكامل في الحالة الآمنة المطلوبة |
إن مسألة التصميم المركزية هي السلطة، وفي ترتيب جيد التصميم يتم تقسيمها بشكل نظيف. يقرر نظام التحكم في الوصول من يمكنه فتح الباب؛ قد تطلب أنظمة أخرى معلومات أو توفرها، لكن لا ينبغي لها تجاوز قواعدها. يقرر مصدر الهوية من هو الموجود: إذا كانت الموارد البشرية موثوقة، فإن حقوق الوصول تتبع سجلات الموارد البشرية، وتصبح التغييرات اليدوية في نظام الوصول استثناءات خاضعة للرقابة. وتقرر استراتيجية مكافحة الحرائق كيفية تصرف الأبواب في حالات الطوارئ. تعد واجهة إنذار الحريق وكيفية استجابة الأبواب الموجودة على طرق الهروب للإنذار أو فقدان الطاقة، من الأمور المتعلقة بسلامة الحياة التي يحددها مهندس الإطفاء المعين واللوائح المعمول بها. يقوم مصمم التكامل بتنفيذها، ويجب ألا يتجاوزها موجز المبنى الذكي.
أوامر الكتابة هي المكان الذي تفشل فيه عمليات التكامل في أغلب الأحيان. أصبح نظام إدارة المبنى الذي يمكنه "فتح جميع الأبواب" لتحقيق سيناريو ملائم، أو تطبيق الزائر الذي يمكنه إنشاء بيانات اعتماد دائمة، جزءًا من نظام الأمان من الباب الخلفي، دون أن يتم تصميمه أو حمايته على الإطلاق.
بين القراء ووحدات التحكم، يحدد بروتوكول الأجهزة المفتوحة الخاضعة للإشراف (OSDP)، المنشور عالميًا باسم IEC 60839-11-5:2020، الاتصال بين وحدات التحكم في الوصول والأجهزة الطرفية مثل القراء. تصفه جمعية صناعة الأمن، التي تحتفظ بـ OSDP، بأنه بديل لواجهة Wiegand القديمة، مع الإشراف على اتصال القارئ، ومن الإصدار 2، تشفير القناة الآمنة. بالنسبة لعمليات التثبيت الجديدة، نوصي عمومًا بتحديد OSDP مع تمكين القناة الآمنة، والتأكد من أن كل قارئ ووحدة تحكم مقترحة يدعمها، والتحقق عند التشغيل من أنه قيد التشغيل بالفعل، ولم يتم تركه كإعداد افتراضي.
من أجل قابلية التشغيل البيني بين الموردين، يغطي ملف ONVIF Profile C التحكم في الباب ومعلومات الموقع وإدارة الأحداث للتحكم في الوصول الإلكتروني، ويغطي ملف التعريف A تكوين بيانات الاعتماد والجداول الزمنية وقواعد الوصول. يمكن للمطابقة أن تجعل التكامل بين منتجات الموردين المختلفين أكثر قابلية للتنبؤ به. كما هو الحال مع أي ملف تعريف، تحقق من الميزات الإلزامية وأيها مشروطة، واختبر الوظائف التي يحتاجها مشروعك.
الفنادق لديها نقطة مرجعية خاصة بها. تعد HTNG (الجيل القادم من تكنولوجيا الضيافة)، وهي جمعية التكنولوجيا في الصناعة، جزءًا من جمعية الفنادق والإقامة الأمريكية منذ عام 2021 وتقوم بتطوير مواصفات مفتوحة لتكامل نظام الفندق، بما في ذلك فئات قفل الأبواب وأنظمة إدارة الممتلكات. عندما يدعمهم موردوك، اذكرهم في المواصفات.
لا يحل أي من هذه المعايير محل اختبار المشروع للتكامل الفعلي في ظل الظروف العادية وغير الطبيعية والفشل.
تسجل أحداث الوصول أين ذهب الأشخاص الذين يمكن التعرف عليهم ومتى. في الاتحاد الأوروبي، تنطبق المبادئ الواردة في المادة 5 من اللائحة العامة لحماية البيانات، بما في ذلك تحديد الغرض وتقليل البيانات وتقييد التخزين. قبل استخدام أحداث الوصول لغرض جديد، مثل تحليلات الإشغال، اسأل عما إذا كانت الأعداد المجمعة أو مجهولة المصدر ستكون كافية، ووافق على فترات الاحتفاظ مع مستشار حماية البيانات الخاص بك. تندرج البيانات البيومترية التي تتم معالجتها لتحديد هوية الأشخاص بشكل فريد ضمن الفئات الخاصة بالمادة 9، والتي لا يجوز معالجتها إلا في ظل ظروف محددة، لذا فإن استخدام قارئات القياسات الحيوية هو قرار لمتخصصي حماية البيانات لديك.
بجانب كل عملية تكامل في القائمة المختصرة هناك إجابتان: ما الذي يُسمح بالتحكم فيه، وماذا يحدث عندما يفشل. يتمثل دور Pagin Consulting في تنسيق تلك المتطلبات بين مصممي أنظمة الأمن والمصاعد والحريق والبناء، حيث يتحمل كل منهم المسؤولية عن الانضباط الخاص به.
يرتبط هذا المقال بعملنا في خدماتنا.
يمكننا مناقشة كيف يدخل هذا الموضوع في موجز المشروع.
تواصل مع Pagin Consulting