
المباني الذكية
كيف يمكنك تصميم شبكة تكنولوجيا المعلومات والاتصالات لمبنى ذكي؟
كيفية تصميم شبكة تكنولوجيا المعلومات والاتصالات للمباني الذكية من الخدمات التي تحملها بما في ذلك المناطق والملكية التشغيلية.
قم بتجميع الأجهزة حسب المخاطر والوظيفة ومالك الإدارة، واسمح فقط بالتدفقات التي تحتاجها كل حالة استخدام.
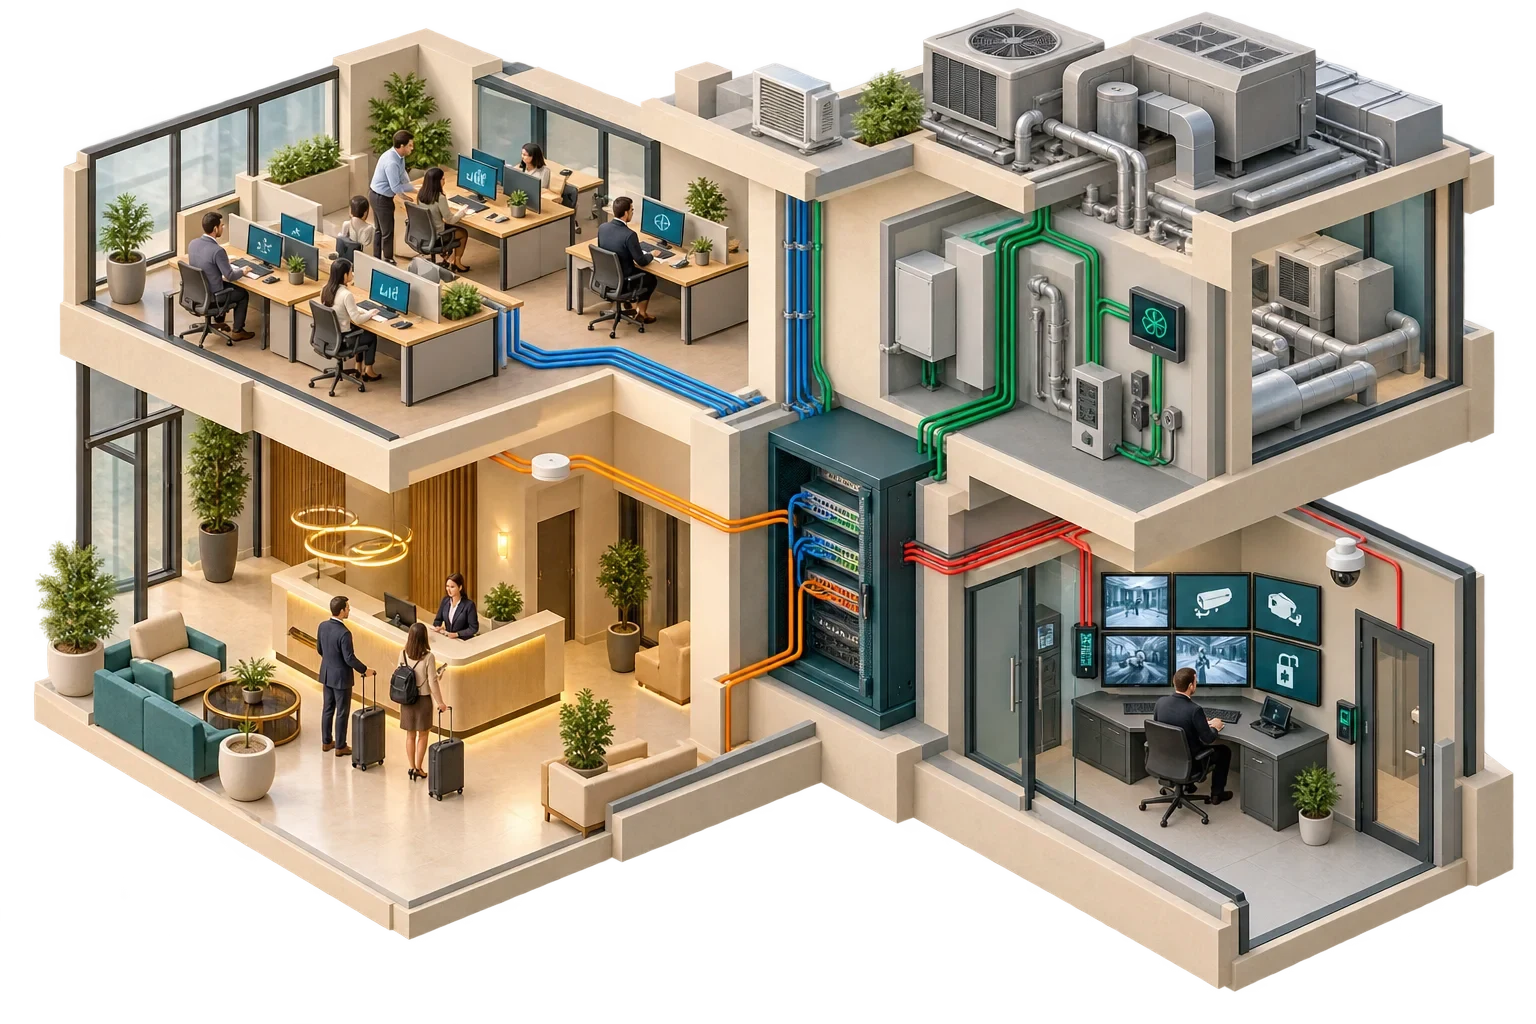
يتم تقسيم شبكة المباني الذكية عن طريق تجميع الأجهزة التي تشترك في مستوى المخاطرة والوظيفة ومالك الإدارة في مناطق، ثم السماح فقط بالاتصالات المحددة التي تحتاجها كل منطقة مع المناطق الأخرى. إذا تم تنفيذه بشكل جيد، يبدأ التصميم بخريطة لتدفقات البيانات التي يعتمد عليها المبنى بالفعل؛ تأتي أرقام VLAN لاحقًا. ينبغي الاتفاق على المناطق والتدفقات المسموح بها بين فرق التحكم وتكنولوجيا المعلومات والأمن أثناء التصميم، وتسجيلها في سجل التدفق، واختبارها قبل التسليم بعناية مثل أي خدمة بناء أخرى.
يحد التقسيم من المدى الذي يمكن أن ينتقل إليه الخطأ أو المهاجم. إذا كان بإمكان كمبيوتر محمول ضيف أو كاميرا مخترقة أو جهاز مستأجر تم تكوينه بشكل خاطئ الوصول إلى كل وحدة تحكم في المبنى، فإن نقطة ضعف واحدة تصبح مشكلة على مستوى المبنى. يصف دليل NIST لأمن التكنولوجيا التشغيلية (SP 800-82) التجزئة كجزء أساسي من بنية الدفاع المتعمق للتكنولوجيا التشغيلية، ويشير إلى أنه يمكن تجميع الأجهزة حسب سلطة الإدارة أو مستوى الثقة أو الأهمية الوظيفية أو تدفق البيانات أو الموقع.
كما أنه يحمي العمليات من الأخطاء العادية. من غير المرجح أن تصل عاصفة البث على شبكة المكاتب، أو التغيير حسن النية لأسباب تتعلق بتكنولوجيا المعلومات، إلى المصنع إذا كان المصنع يقع خلف حدود خاضعة للرقابة.
المهمة الأولى هي إدراج كل الاتصالات التي يحتاجها المبنى لكي يعمل، وتسجيل كل مصدر ووجهة وبروتوكول واتجاه وغرض ومالك. في مبنى نموذجي، تتضمن القائمة برمجيات الإشراف التي تستعلم من وحدات التحكم الميدانية؛ يرسل نظام إدارة المبنى إنذارات إلى محطة عمل المشغل أو منصة الصيانة؛ تقارير العدادات إلى منصة الطاقة؛ خدمة تحليلية لقراءة بيانات الاتجاه؛ خادم التحكم في الوصول الذي يتحدث إلى وحدات التحكم في الباب؛ ربما نظام إدارة الممتلكات الفندقية يرسل حالة الغرفة إلى ضوابط غرفة الضيوف؛ وجلسات الدعم عن بعد من المقاولين.
يوصي NIST باستخدام تدفقات البيانات المعينة لتحديد الاتصالات المطلوبة، ثم تكوين أجهزة الشبكة للسماح بتلك الاتصالات فقط. في مبنى قائم حيث لا أحد متأكد تمامًا مما يتحدث إلى ماذا، يقترح السماح مؤقتًا وتسجيل حركة المرور بين الأجزاء لبناء قاعدة أدلة. غالبًا ما يكشف هذا التمرين عن اتصالات غير موثقة، وكل منها يحتاج إلى قرار.
لا توجد قائمة واحدة صحيحة للمناطق. يعد الهيكل أدناه نقطة انطلاق مفيدة للمناقشة، حيث يتم دمج أو تقسيم المشروعات الحقيقية حسب الحجم والمخاطر والملكية.
| منطقة | محتويات نموذجية | المنطق |
|---|---|---|
| ضوابط البناء | HVAC وحدات التحكم، وحدات تحكم المعدات؛ يمكنها تغيير عمل المعدات، التحكم في الإضاءة | العملية الأساسية؛ تدار من قبل مقاول الضوابط |
| إشرافية وهندسية | خوادم BMS ومشغليها ومحطات العمل الهندسية | يمكن تغيير النبات. يحتاج إلى تحكم قوي في الوصول |
| أنظمة الأمن | التحكم في الوصول، والمراقبة بالفيديو، وكشف الدخيل | مالك مختلف وحساسية. في كثير من الأحيان مقاول منفصل |
| واجهات سلامة الحياة | واجهات للكشف عن الحرائق، والسيطرة على الدخان، وأنظمة الطوارئ | أعلى درجة من الأهمية؛ التصميم تحت إشراف مهندس الإطفاء |
| القياس والرصد | عدادات الطاقة والمياه، وأجهزة الاستشعار البيئية | صلاحية تحكم أقل؛ في كثير من الأحيان لاسلكية أو طرف ثالث |
| التكامل وتبادل البيانات | البوابات وموصلات منصة البيانات وخدمات API | نقطة التقاء يمكن التحكم فيها بين المبنى والمؤسسة أو السحابة |
| شبكات المستأجرين أو الضيوف | تكنولوجيا معلومات المستأجر، خدمة الواي فاي للضيوف، أنظمة البيع بالتجزئة | غير موثوق به من وجهة نظر المبنى |
| تكنولوجيا المعلومات للشركات | أنظمة أعمال المالك أو المشغل | الثقة والإدارة منفصلة |
يشير NIST إلى أن الشبكات المحلية الافتراضية (VLAN) يمكن أن تكون وسيلة فعالة من حيث التكلفة لتقسيم التكنولوجيا التشغيلية، ولكنها توصي بالنظر في محولات منفصلة ماديًا للأجهزة عالية الأهمية مثل تلك التي تدعم أنظمة السلامة. بالنسبة لأي واجهة لأنظمة مكافحة الحرائق أو أنظمة سلامة الحياة، يجب أن يتبع قرار الشبكة استراتيجية مكافحة الحرائق ومتطلبات مهندس الإطفاء المعين، وليس الراحة.
كل تدفق مسموح به يعبر الحدود التي تفرضه. من الناحية العملية، يعني ذلك جدران الحماية أو أجهزة التوجيه ذات القواعد الواضحة بين المناطق، ومنطقة التكامل الوسيطة، والتي تسمى غالبًا المنطقة المنزوعة السلاح أو DMZ، بين أنظمة البناء والمؤسسة أو السحابة. يصف NIST المنطقة المجردة من السلاح بأنها حدود تنفيذية تتجنب حركة المرور المباشرة بين شبكات الشركة وشبكات التكنولوجيا التشغيلية.
بعض عادات التصميم تجعل هذه الحدود أقوى بكثير. ينبغي لأنظمة البناء أن تدفع البيانات إلى الخارج نحو منطقة التكامل؛ لا ينبغي أبدًا أن تصل أنظمة المؤسسات والأنظمة السحابية مباشرةً إلى وحدات التحكم. يجب أن تبقى القراءة منفصلة عن الكتابة، بحيث لا تحتوي لوحة المعلومات التي تحتاج فقط إلى بيانات الاتجاه على مسار يسمح لها بإرسال الأوامر. يجب أن يأتي الوصول عن بعد من خلال نقطة واحدة يتم التحكم فيها، مع مصادقة متعددة العوامل وتسجيل الجلسة، وليس من خلال الأجهزة المنتشرة عبر المناطق. ولا ينبغي الوصول إلى واجهات إدارة المحولات وجدران الحماية من المناطق التي تحميها.
لا تعمل أنظمة البناء دائمًا مثل تكنولوجيا المعلومات المكتبية. تعتمد بعض عمليات تثبيت BACnet/IP على رسائل البث لاكتشاف الجهاز. لا تقوم أجهزة توجيه IP العادية بإعادة توجيه هذه البيانات بين الشبكات الفرعية، لذا يستخدم BACnet أجهزة إدارة البث (BBMDs) لتوزيعها عمدًا. يعد ذلك مفيدًا، لكن تكوين توزيع البث سيئ التخطيط يمكن أن يؤدي إلى التراجع عن الفصل الذي قصدته، دون أن يلاحظه أحد، لذلك يحتاج الاكتشاف والتوجيه عبر كل حد إلى الاتفاق مع مصمم عناصر التحكم.
الخيارات الأحدث يمكن أن تساعد. BACnet Secure Connect (BACnet/SC)، الذي تم تقديمه من خلال ملحق لمعيار ASHRAE المعتمد في عام 2019 والذي تم نقله إلى الإصدار الحالي، ANSI/ASHRAE 135-2024، يعمل BACnet عبر اتصالات WebSocket الآمنة بواسطة TLS مع مصادقة قائمة على الشهادة، وهو مصمم ليجلس بشكل أكثر راحة في البنية التحتية التي تديرها تكنولوجيا المعلومات. يختلف الدعم حسب المنتج والإصدار، وتحتاج الشهادات إلى إدارة، لذا تعامل معها كخيار تصميم للتأكيد مع الموردين، وليس كأمر مسلم به على الإطلاق.
قبل القبول، يجب على المقاول إثبات أن التدفقات المسموح بها تعمل وأن التدفقات التمثيلية غير المسموح بها محظورة، بما في ذلك من شبكات الضيوف والمستأجرين. يجب أن تتضمن عملية التسليم مخططًا للمنطقة الحالية، وسجل التدفق، ووثائق قاعدة جدار الحماية المرتبطة بغرض كل تدفق ومالكه، وعملية التغيير. ومن الآن فصاعدًا، يجب أن يبدأ كل تكامل جديد بإدخال في سجل التدفق.
قم بإدراج التدفقات التي تعبر شبكتك بالفعل، وسيستمد نموذج المنطقة نفسه إلى حد كبير، ومن يملك ماذا ومقدار المخاطر التي يحملها كل نظام. في المواصفات، يكتب Pagin Consulting، تتبع متطلبات التجزئة واختباراتها من تلك القائمة، بينما يحتفظ المتخصصون في تكنولوجيا المعلومات والأمن وهندسة الحرائق بالمسؤولية عن تخصصاتهم الخاصة.
يرتبط هذا المقال بعملنا في خدماتنا.
يمكننا مناقشة كيف يدخل هذا الموضوع في موجز المشروع.
تواصل مع Pagin Consulting