
الأمن السيبراني والمرونة
ما الفرق بين الأمن السيبراني لتكنولوجيا المعلومات والتكنولوجيا التشغيلية؟
كيف يختلف الأمن السيبراني لتكنولوجيا المعلومات والتكنولوجيا التشغيلية في الأولويات والممارسات، وكيفية تقسيم المسؤوليات بين الفرق.
ابدأ بالرؤية والمساءلة فيما يتعلق بالأنظمة والاتصالات، وليس بمنتج أمان جديد.
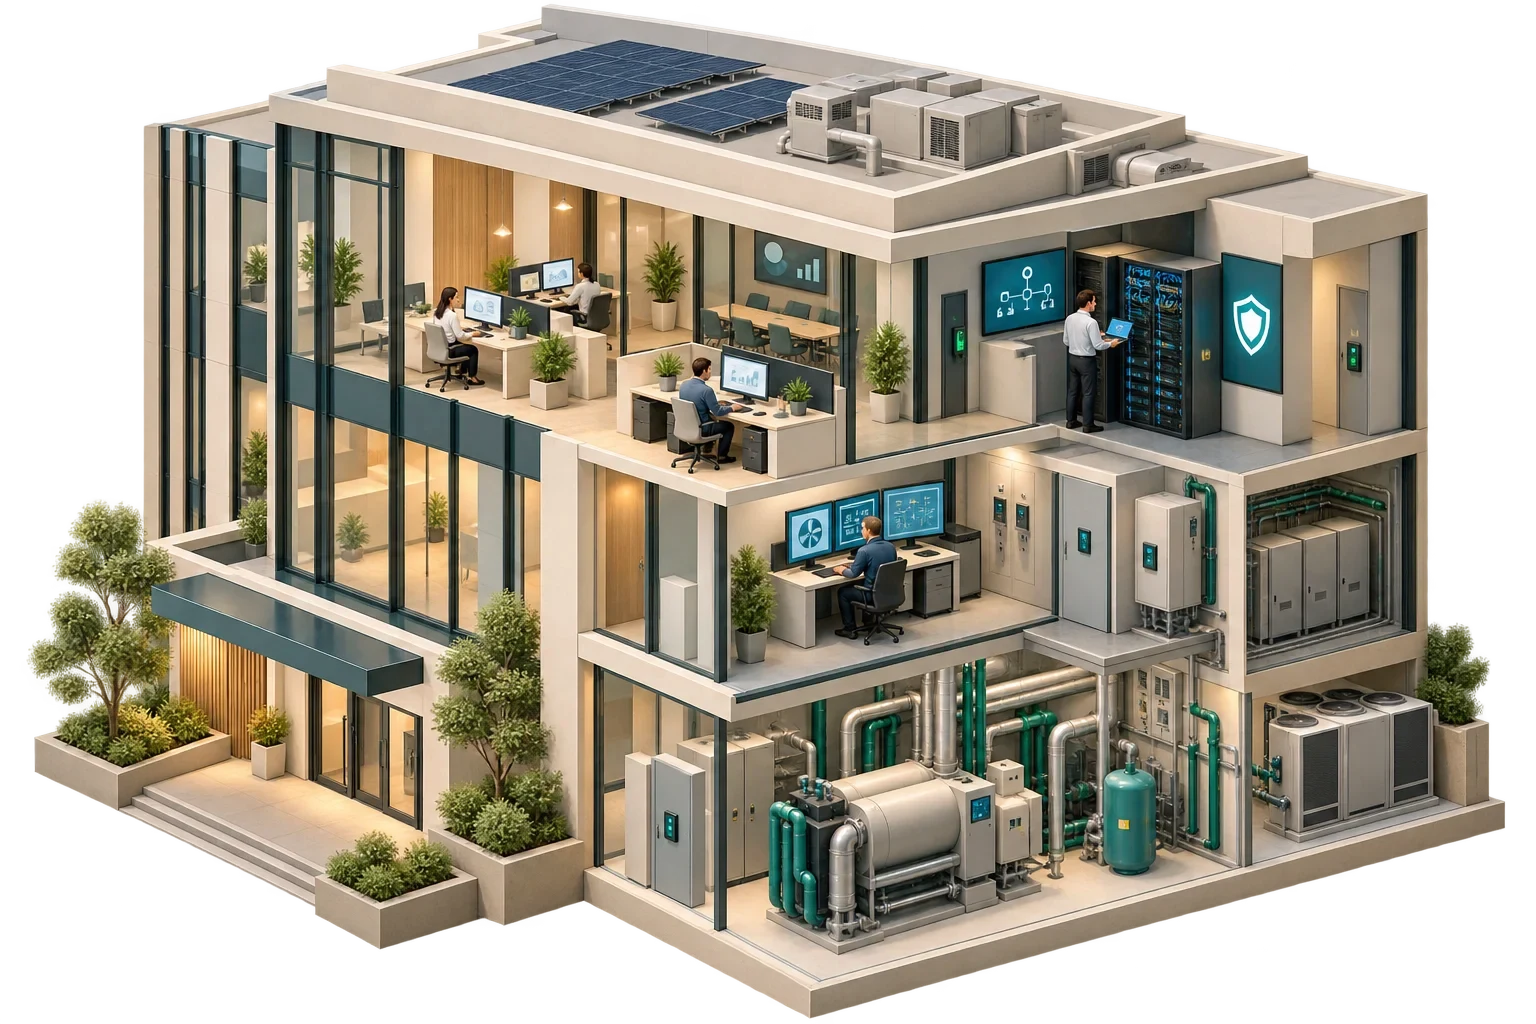
نقطة البداية هي التوقف عن التفكير في أنظمة التحكم في المبنى باعتبارها تكنولوجيا معلومات. إنها التكنولوجيا التشغيلية: المعدات التي يؤدي فشلها إلى عواقب مادية، وليس فقط عواقب البيانات. ويعني تأمينها معرفة ما هو متصل بالضبط، وإعطاء كل نظام مالكًا مسؤولاً، والتحكم في من يمكنه الوصول إليه عن بُعد، والحفاظ على دعم برمجياته، والقدرة على تشغيل المبنى بأمان عندما يتم اختراق شيء ما. لا يتم تحقيق أي من ذلك عن طريق شراء منتج أو إجراء اختبار اختراق لمرة واحدة. إنه يعمل بشكل أفضل كبرنامج يقوده المالك، مع وجود التزامات تعاقدية على كل مورد.
دليل NIST لأمن التكنولوجيا التشغيلية (OT)، SP 800-82 المراجعة 3 (الإصدار النهائي الحالي؛ نشرت NIST مسودة المراجعة 4 للتعليق العام)، يسرد أنظمة أتمتة البناء وأنظمة التحكم في الوصول المادي إلى جانب أنظمة التحكم الصناعية مثل OT. ويصف نظام التشغيل الآلي للمبنى بأنه التحكم في التدفئة والتهوية وتكييف الهواء والإضاءة والكهرباء والحريق والتحكم في الوصول وأنظمة المرافق الأخرى. بالنسبة للمالك، المعنى الضمني هو أن وقوع حادث إلكتروني في هذه الأنظمة يمكن أن يؤثر على الراحة والسلامة والأمن والقدرة على فتح الأبواب، وليس فقط على سرية السجلات.
ويشير NIST أيضًا إلى أن التكنولوجيا التشغيلية أصبحت أقل عزلة لأنها اعتمدت أجهزة الكمبيوتر القياسية وشبكات IP والوصول عن بعد. قد يجمع مبنى واحد الآن بين وحدات التحكم التي تم تركيبها منذ عقد من الزمن، ولوحات المعلومات السحابية التي تمت إضافتها العام الماضي والعديد من المقاولين، كل منهم بطريقته الخاصة. ويجب أن يغطي الأمن هذا الخليط بأكمله.
تحدد بعض الأسئلة ما إذا كان سيتم استخدام أي أداة أمنية بشكل صحيح، وأنها مملوكة للمالك:
تتوافق هذه القرارات بشكل طبيعي مع الوظائف الست لـ NIST Cybersecurity Framework 2.0: الإدارة والتحديد والحماية والكشف والاستجابة والاسترداد. يصف الإطار النتائج ولا يصف المنتجات، مما يجعله هيكلًا مفيدًا لمجلس الإدارة أو مدير الأصول لتتبع التقدم.
التقسيم هو الأساس. يجب فصل أنظمة البناء عن شبكات الشركات والضيوف، وعن بعضها البعض، وفقًا للمخاطر ومسؤولية الإدارة، مع السماح فقط بالاتصالات التي تحتاجها العملية فيما بينها. توصي NIST بتعيين تدفقات البيانات المطلوبة أولاً ثم تكوين جدران الحماية أو البوابات للسماح بهذه التدفقات فقط. إن كيفية تقسيم المبنى إلى مناطق هو موضوع تصميمي في حد ذاته.
يعد الوصول عن بعد نقطة ضعف شائعة. توجيهات NIST هي أن الوصول عن بعد إلى OT يجب أن يكون مبررًا، ويقتصر على احتياجات العمل ويتم منحه من خلال عملية طلب معتمدة، ويجب أخذ المصادقة متعددة العوامل في الاعتبار، ويجب مراقبة الجلسات وإزالة الوصول عندما لا تكون هناك حاجة إليها. تضيف CISA ومكتب التحقيقات الفيدرالي تفضيلًا عمليًا للوصول عند الطلب الذي يتيحه المشغل، من خلال المسارات التي يمكن للمشغل مراقبتها. تعد شبكات VPN الدائمة للمقاولين من بين الأشياء الأولى التي سنقوم بمراجعتها.
تحتاج الحسابات وبيانات الاعتماد إلى نفس النظام: إزالة كلمات المرور الافتراضية، والحسابات المسماة للأفراد، مع عدم وجود تسجيل دخول مشترك للمهندس، وتعطيل الحسابات عند مغادرة الأشخاص أو المقاولين. يجب تسجيل حالة الدعم لكل منتج. تشير NIST إلى أن تحديثات التكنولوجيا التشغيلية غالبًا لا يمكن تطبيقها بنفس سرعة تطبيق تصحيحات تكنولوجيا المعلومات وتحتاج إلى الاختبار والانقطاعات المخطط لها، مما يجعل عملية التحديث الموثقة أكثر أهمية. عندما لا يكون من الممكن تحديث المعدات، يجب على المالك اختيار الضوابط التعويضية أو تاريخ الاستبدال.
تساعد المراقبة فقط إذا اطلع عليها شخص ما، لذا حدد الأحداث التي ستتم مراجعتها فعليًا: الأجهزة الجديدة، وتغييرات التكوين، وتسجيلات الدخول الفاشلة، والجلسات عن بعد. وأخيرًا، يعتمد الاسترداد على النسخ الاحتياطية للتكوينات الحالية وبقاء مثبتات البرامج في وضع عدم الاتصال، والاستعادة التي تم اختبارها، والتشغيل اليدوي أو المحلي الذي تم ممارسته.
تقوم أطراف ثالثة بتصميم وتركيب وصيانة جزء كبير من تكنولوجيا المبنى، لذلك لا يتم تنفيذ العديد من الضوابط إلا إذا كانت العقود تتطلب ذلك. ترتيبات الوصول عن بعد، وإدارة التغيير والتصحيح، والموظفين المعينين، وجرد كل شيء يقوم كل مورد بتثبيته ينتمي إلى كل اتفاقية خدمة.
بالنسبة للمنتجات الجديدة، يحدد دليل Secure by Demand الخاص بـ CISA لأصحاب ومشغلي التكنولوجيا التشغيلية، والذي تم كتابته مع الوكالات الشريكة بما في ذلك DG CONNECT التابع للمفوضية الأوروبية والمركز الوطني للأمن السيبراني في المملكة المتحدة، الخصائص الأمنية التي يجب سؤال الشركات المصنعة عنها أثناء الاختيار، من بينها الإعدادات الآمنة افتراضيًا، والمصادقة القوية، والتسجيل، والمعايير المفتوحة، والتعامل الشفاف مع نقاط الضعف. في الاتحاد الأوروبي، سيطبق قانون المرونة السيبرانية (اللائحة (الاتحاد الأوروبي) 2024/2847) التزامات الشركة المصنعة الرئيسية على المنتجات ذات العناصر الرقمية اعتبارًا من 11 ديسمبر 2027. وسيتعين على الشركات المصنعة التعامل مع الثغرات الأمنية لفترة دعم محددة، عادة ما تكون خمس سنوات على الأقل، وجعل تاريخ الانتهاء، على الأقل بالشهر والسنة، واضحًا في وقت الشراء. وهذا من شأنه أن يساعد المالكين على مقارنة المنتجات، لكنه لا يؤمن المبنى المثبت في حد ذاته.
تعتمد سلسلة معايير ISA/IEC 62443 على المسؤولية المشتركة بين مالكي الأصول وموردي المنتجات والمتكاملين ومقدمي الخدمات. ومن المعقول أن نسأل الموردين عن كيفية توافق منتجاتهم وخدماتهم مع الأجزاء ذات الصلة، ولكن يجب قبول ادعاء التوافق فقط عندما يكون مدعومًا بأدلة خاصة بالمنتج والخدمة.
بالنسبة للمبنى قيد الاستخدام بالفعل، فعادةً ما نعمل بالترتيب التالي:
تحتاج كل خطوة إلى مشاركة الفريق التشغيلي، لأن التغيير الأمني الذي يؤدي إلى إيقاف المبرد أو قفل مخرج الحريق أو حجب المصعد لا يعد تحسنًا. NIST صريحة في أن أي إجراء أمني يضعف السلامة غير مقبول.
إذا كان من الصعب الإجابة على هذه الأسئلة، فقم بالإنفاق أولاً على الرؤية والمساءلة، وليس على منتج أمني آخر: قائمة الاتصال، ثم مالك محدد. تقوم شركة Pagin Consulting ترسم خريطة الأنظمة والوصلات والاتصالات وكتابة الالتزامات في الملخصات والعقود؛ يتم إجراء التقييمات والاختبارات الأمنية بواسطة المتخصصين الذين تعينهم.
يرتبط هذا المقال بعملنا في خدماتنا.
يمكننا مناقشة كيف يدخل هذا الموضوع في موجز المشروع.
تواصل مع Pagin Consulting