
الأمن السيبراني والمرونة
كيف يمكنك تأمين مبنى ذكي ضد الهجمات الإلكترونية؟
كيفية تأمين أنظمة التحكم في المباني الذكية كتقنية تشغيلية من خلال برنامج يقوده المالك.
الاتفاق على الحدود بين مسؤوليات تكنولوجيا المعلومات وأمن المرافق في اجتماع واحد، ثم كتابتها في العقود.
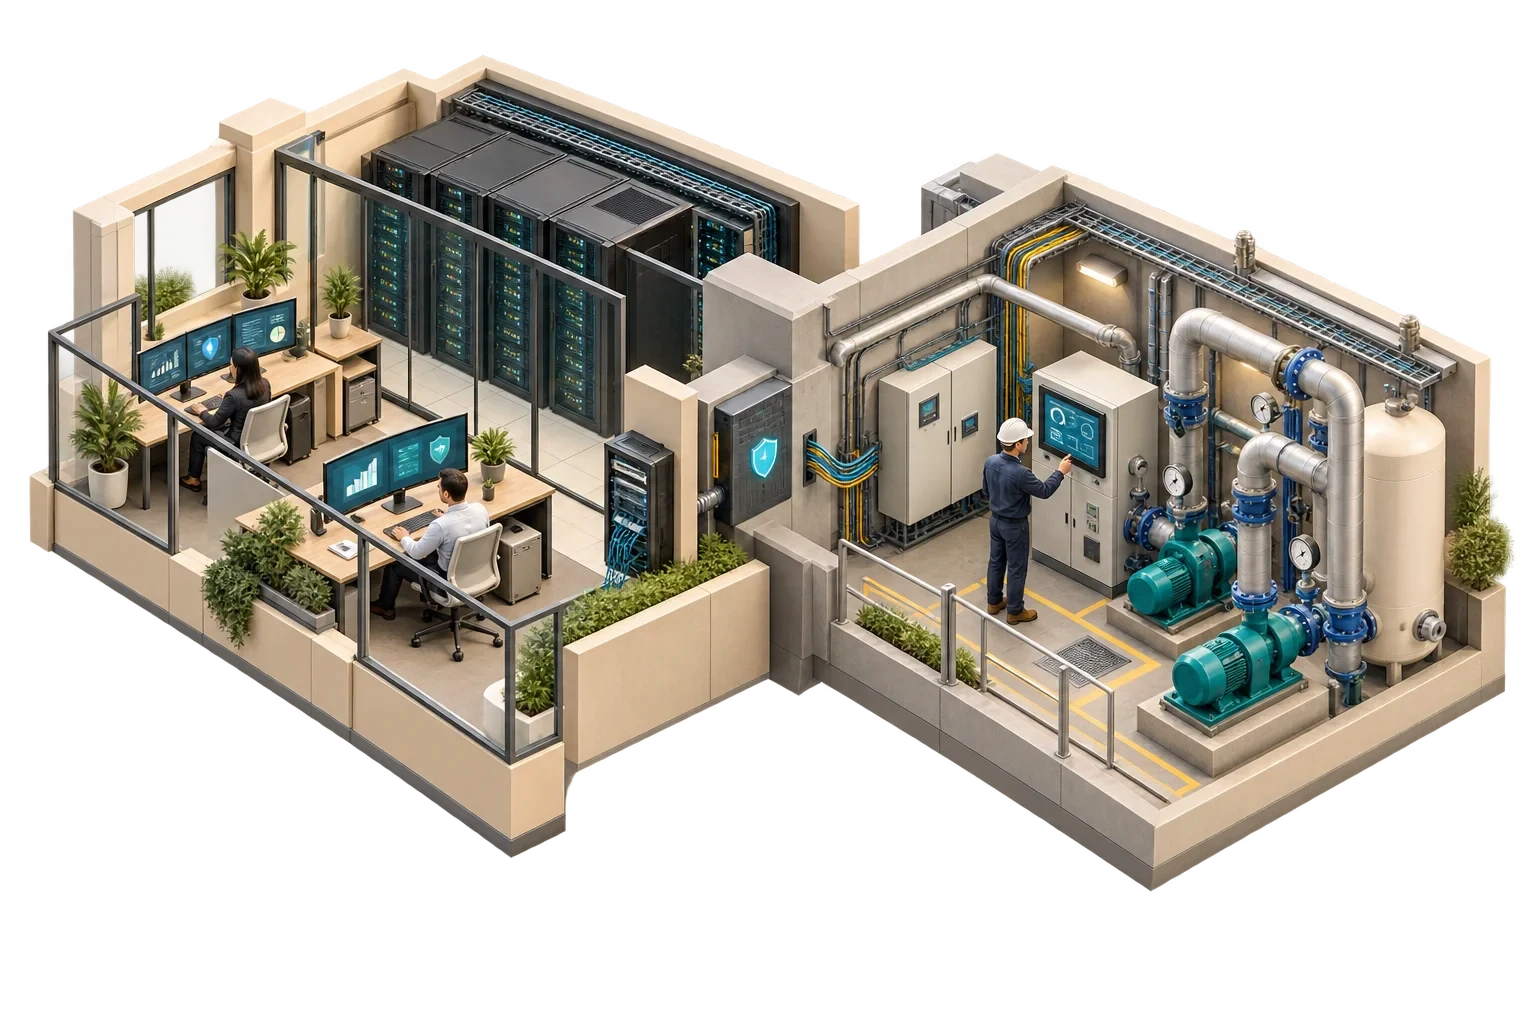
يحمي الأمن السيبراني لتكنولوجيا المعلومات أنظمة المعلومات مثل منصات البريد الإلكتروني والتمويل والحجز، حيث تتمثل الاهتمامات الرئيسية عادةً في سرية البيانات وسلامتها. يحمي الأمن السيبراني للتكنولوجيا التشغيلية التكنولوجيا التشغيلية: وحدات التحكم وأجهزة الاستشعار والبرامج الإشرافية التي تقوم بتشغيل المعدات المادية مثل معالجة الهواء والإضاءة والمصاعد والوصول إلى الأبواب. في التكنولوجيا التشغيلية (OT)، يتمثل الاهتمام الأول في استمرار تشغيل المعدات بشكل آمن ويمكن التنبؤ به.
يشترك النظامان في العديد من التقنيات، وهذا بالضبط ما يجعل تجاهل الفرق أمرًا خطيرًا. يمكن أن تتسبب ممارسات تكنولوجيا المعلومات المكتبية المطبقة على معدات المبنى دون تعديل في انقطاع التيار الكهربائي الذي كان من المفترض منعه. والرد المعقول هو الاتفاق كتابيا على من يفعل ماذا عبر الحدود، قبل أن يفرض أي حادث السؤال.
يوضح دليل NIST لأمن التكنولوجيا التشغيلية، SP 800-82، كيفية اختلاف التكنولوجيا التشغيلية عن تكنولوجيا المعلومات التقليدية. يلخص الجدول النقاط الأكثر أهمية في المباني.
| عنوان | بيئة تكنولوجيا المعلومات النموذجية | بيئة بناء OT نموذجية |
|---|---|---|
| الخطر الرئيسي | فقدان أو سرقة أو تغيير البيانات | التشغيل الفعلي غير الآمن أو غير المتاح |
| التوفر | تعتبر عمليات إعادة التشغيل المخطط لها أمرًا روتينيًا | قد يحتاج المصنع إلى التشغيل بشكل مستمر؛ الانقطاعات تحتاج إلى تخطيط |
| توقيت | يتسامح مع بعض التأخير | تحتاج بعض وظائف التحكم إلى استجابات موثوقة وفي الوقت المناسب |
| التحديثات | يتم تطبيق التصحيحات بسرعة، وغالبًا ما تكون آلية | تحتاج التحديثات إلى اختبار البائع والموقع ونافذة مخططة |
| موارد الجهاز | أنظمة تشغيل حديثة ذات ميزات أمنية | قد تفتقر وحدات التحكم إلى التشفير أو التسجيل أو المصادقة القوية |
| البروتوكولات | بروتوكولات المؤسسة القياسية | بروتوكولات المباني مثل BACnet أو Modbus أو KNX، بالإضافة إلى الواجهات الخاصة بالموردين |
| يدعم | العديد من مقدمي الدعم المحتملين | يتوفر الدعم أحيانًا من بائع واحد فقط أو من شركائه |
| حياة | في كثير من الأحيان ثلاث إلى خمس سنوات | يستشهد NIST بـ 10 إلى 15 سنة أو أكثر |
| من يشغلها | موظفي تكنولوجيا المعلومات | مهندسو التحكم وفرق المرافق والمقاولين |
يضيف NIST نقطتين ينبغي أن تشكل كل قرار. ويجب ألا تؤثر التدابير الأمنية على السلامة. ولا يمكن تثبيت بعض برامج الأمان التابعة لجهات خارجية على أنظمة التكنولوجيا التشغيلية دون موافقة البائع، لأن القيام بذلك قد يؤثر على الدعم.
يعد المسح النشط للشبكة أمرًا روتينيًا في مجال تكنولوجيا المعلومات. ويحذر NIST من أن الاستخدام العشوائي لممارسات أمن تكنولوجيا المعلومات في التكنولوجيا التشغيلية يمكن أن يعطل التوافر والتوقيت، خاصة على الأجهزة المحدودة الموارد. هذه ليست حجة ضد تقييم OT. ويعني ذلك الاتفاق على الطريقة والتوقيت والنطاق مع مهندس الضوابط، واختبار العينة أولاً، وجدولة العمل في الوقت الذي يستطيع فيه المصنع تحمل المشكلة.
الافتراضي لتكنولوجيا المعلومات هو التصحيح بسرعة. في بناء التكنولوجيا التشغيلية، قد يغير التحديث كيفية تصرف وحدة التحكم أو إعادة الضبط التجريبي، وتشير NIST إلى أن مالكي التكنولوجيا التشغيلية غالبًا ما يحتاجون إلى التخطيط لانقطاعات الخدمة قبل أيام أو أسابيع. ولا يزال الهدف هو الحفاظ على دعم الأنظمة؛ يختلف الطريق فقط. يتم تقييم كل تحديث واختباره حيثما أمكن ذلك وجدولته، ويتم تسجيل التدابير التعويضية عندما يتعين على التحديث الانتظار.
يمكن لأنظمة هوية تكنولوجيا المعلومات عادةً فرض مصادقة قوية في كل مكان. العديد من وحدات التحكم لا يستطيعون ذلك. يركز التصميم الواقعي على المصادقة القوية عند نقاط الدخول، مثل بوابات الوصول عن بعد ومحطات العمل الهندسية، ويستخدم تجزئة الشبكة للحد مما يمكن أن يصل إليه المهاجم من جهاز ضعيف.
قد تؤدي خطة استجابة تكنولوجيا المعلومات إلى عزل جهاز كمبيوتر محمول مصاب على الفور. يمكن أن يؤدي عزل وحدة التحكم في المبنى إلى إيقاف تشغيل المصنع. ولذلك، تحتاج خطط الاستجابة للتكنولوجيا التشغيلية إلى مدخلات تشغيلية بشأن الأنظمة التي يمكن فصلها بأمان، وكيف تبدو العملية المحلية أو اليدوية، ومن لديه سلطة اتخاذ القرار.
لا شيء من هذا يعفي OT من الممارسات الجيدة. الاختلافات تتعلق بالأولويات والأساليب. تحتاج كلتا البيئتين إلى جرد الأصول، والوصول المتحكم فيه، والبرامج المدعومة، والمراقبة، والنسخ الاحتياطية، والاسترداد المختبر، وينطبق NIST Cybersecurity Framework 2.0 على كليهما. وتمنح وظائف الإدارة والتحديد والحماية والكشف والاستجابة والاسترداد لمجلس الإدارة وفريق تكنولوجيا المعلومات وفريق المرافق لغة مشتركة.
إن سلسلة معايير ISA/IEC 62443، التي تم تطويرها خصيصًا لأنظمة الأتمتة والتحكم الصناعية، تتضمن بشكل واضح أتمتة المباني في نطاقها. فهو يتعامل مع الأمن باعتباره مسؤولية مشتركة بين مالكي الأصول وموردي المنتجات والمتكاملين ومقدمي الخدمات، مما يجعله مرجعًا مفيدًا عند تحديد الطرف الذي يملك أي جزء من العمل.
قد يكون لدى مالك المبنى فريق تكنولوجيا معلومات يفهم الأمن وفريق مرافق أو مقاول يفهم المصنع. ولا يستطيع أي منهما تأمين التكنولوجيا التشغيلية للمبنى وحده. مصفوفة المسؤولية القصيرة تجيب على الأسئلة التي تقع بينهما:
| منطقة | ما يجب تسوية المصفوفة |
|---|---|
| البنية التحتية للشبكة | الذي يقوم بتصميم وتكوين وصيانة المفاتيح وجدران الحماية واللاسلكية لأنظمة البناء |
| أنظمة البناء | من يدير وحدات التحكم والبرامج الإشرافية وحساباتهم |
| اعتماد التغيير | من يجب أن يوافق قبل التغيير على جانبي الحدود |
| الوصول عن بعد | من يوافق على جلسات الموردين ويمكّنها ويراقبها |
| يراقب | من يراجع الأحداث الأمنية من أنظمة البناء، وما تتصاعد منها |
| التحديثات | من يقوم بتقييم واختبار وجدولة التحديثات لكل نظام |
| الحوادث | من يقود، ومن يستطيع فصل ماذا، ومن يدير المبنى في هذه الأثناء |
توصي NIST بفريق متعدد الوظائف يتضمن موظفي تكنولوجيا المعلومات، ومهندس تحكم، ومشغل نظام، وأخصائي أمان، وإدارة وأمن مادي، مع استشارة بائع نظام التحكم أو المتكامل. في المبنى، قد تقع العديد من هذه الأدوار على عاتق نفس الأشخاص القلائل، وقد يجتمع الفريق شهريًا فقط. المهم أنها موجودة ولها سلطة.
غالبًا ما تقوم المباني الجديدة بتشغيل أنظمة البناء الخاصة بها على نفس البنية التحتية للشبكة المادية مثل تكنولوجيا المعلومات، ويتم فصلها منطقيًا. يمكن أن يكون ذلك معقولًا واقتصاديًا. وهذا يعني أيضًا أن خطأ التكوين الذي تم إجراؤه لأسباب تتعلق بتكنولوجيا المعلومات يمكن أن يؤثر على المصنع. إذا تقاربت البنية التحتية، فيجب أن تتقارب عملية التغيير معها، بحيث تتم مراجعة قاعدة جدار الحماية أو تحديث التبديل الذي يمس منطقة بناء من قبل شخص يفهم العواقب.
إذا لم تجلس فرق تكنولوجيا المعلومات والمرافق لديك معًا من قبل للاتفاق على مكان الحدود، فرتب هذا الاجتماع قبل أي شيء آخر، ولا تنهيه دون مصفوفة مسؤولية تحدد مالكًا لكل نظام على جانبي الخط.
يرتبط هذا المقال بعملنا في خدماتنا.
يمكننا مناقشة كيف يدخل هذا الموضوع في موجز المشروع.
تواصل مع Pagin Consulting