
Cybersicurezza e resilienza
Come si protegge un edificio intelligente dagli attacchi informatici?
Come proteggere i sistemi di controllo di un edificio intelligente come tecnologia operativa attraverso un programma guidato dal proprietario.
Concordare il confine tra le responsabilità relative alla sicurezza dell'IT e delle strutture in una riunione, quindi inserirlo nei contratti.
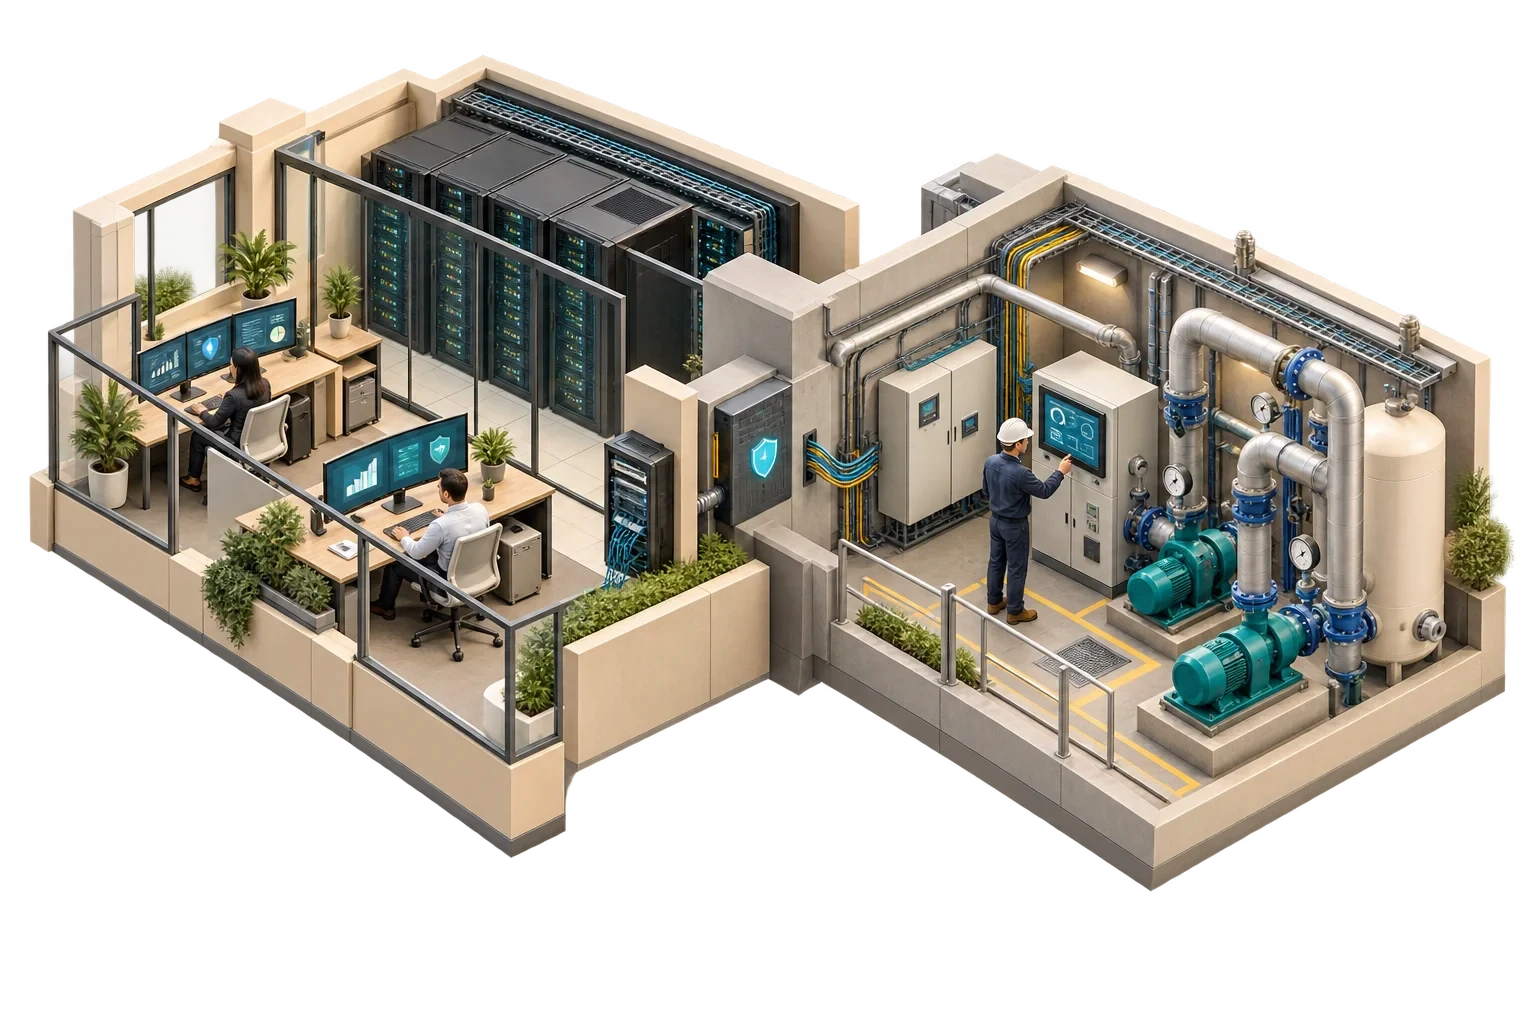
La cybersicurezza IT protegge i sistemi informativi come e-mail, piattaforme finanziarie e di prenotazione, dove le preoccupazioni principali sono solitamente la riservatezza e l’integrità dei dati. La sicurezza informatica OT protegge la tecnologia operativa: i controller, i sensori e il software di supervisione che gestiscono apparecchiature fisiche come il trattamento dell'aria, l'illuminazione, gli ascensori e l'accesso alle porte. In OT, la prima preoccupazione è che l’apparecchiatura continui a funzionare in modo sicuro e prevedibile.
Le due discipline condividono molte tecniche, ed è proprio ciò che rende pericoloso ignorare la differenza. La pratica IT dell'ufficio applicata agli impianti dell’edificio senza modifiche può causare proprio l'interruzione che avrebbe dovuto prevenire. La risposta sensata è concordare per iscritto chi fa cosa oltre il confine, prima che un incidente imponga la questione.
La guida del NIST alla sicurezza OT, SP 800-82, illustra in che modo l'OT differisce dall'IT convenzionale. La tabella riassume i punti che più spesso contano negli edifici.
| Argomento | Tipico ambiente IT | Tipico ambiente OT di un edificio |
|---|---|---|
| Rischio principale | Perdita, furto o alterazione dei dati | Operazione fisica non sicura o non disponibile |
| Disponibilità | I riavvii pianificati sono una routine | Potrebbe essere necessario che l'impianto funzioni continuamente; le interruzioni necessitano di pianificazione |
| Tempistica | Tollera qualche ritardo | Alcune funzioni di controllo necessitano di risposte affidabili e tempestive |
| Aggiornamenti | Le patch vengono applicate rapidamente, spesso in modo automatizzato | Gli aggiornamenti richiedono test del fornitore e del sito e una finestra pianificata |
| Risorse del dispositivo | Sistemi operativi moderni con funzionalità di sicurezza | I controllori potrebbero non disporre di crittografia, registrazione o autenticazione forte |
| Protocolli | Protocolli aziendali standard | protocolli di building automation come BACnet, Modbus o KNX, oltre a interfacce specifiche del fornitore |
| Supporto | Molti possibili fornitori di supporto | Il supporto a volte è disponibile solo da un fornitore o dai suoi partner |
| Vita utile | Spesso dai tre ai cinque anni | Il NIST cita da 10 a 15 anni o più |
| Chi lo gestisce | Personale IT | Ingegneri dei controlli, team delle strutture e appaltatori |
Il NIST aggiunge due punti che dovrebbero orientare ogni decisione. Le misure di cybersecurity non devono compromettere la safety Inoltre, alcuni software di sicurezza di terze parti non possono essere installati sui sistemi OT senza il consenso del fornitore, poiché ciò potrebbe influire sul supporto.
La scansione attiva della rete è una routine nel settore IT. Il NIST avverte che l’uso indiscriminato delle pratiche di sicurezza IT nell’OT può interrompere la disponibilità e i tempi, in particolare sui dispositivi con risorse limitate. Questo non è un argomento contro la valutazione di OT. Significa concordare il metodo, i tempi e la portata con l'ingegnere dei controlli, testare prima un campione e programmare il lavoro per un momento in cui l'impianto può tollerare un problema.
L'impostazione predefinita dell'IT prevede l'applicazione rapida delle patch. Nella creazione di OT, un aggiornamento può modificare il comportamento di un controller o richiedere una nuova messa in servizio, e il NIST rileva che i proprietari di OT spesso devono pianificare le interruzioni con giorni o settimane di anticipo. L'obiettivo è ancora quello di mantenere i sistemi supportati; cambia solo il percorso. Ogni aggiornamento viene valutato, testato ove possibile e pianificato, e le misure di compensazione vengono registrate quando un aggiornamento deve attendere.
I sistemi di identità IT di solito possono applicare un'autenticazione forte ovunque. Molti controllori degli edifici non possono farlo. Una progettazione realistica concentra l’autenticazione forte nei punti di ingresso, come gateway di accesso remoto e workstation di ingegneria, e utilizza la segmentazione della rete per limitare ciò che un utente malintenzionato potrebbe raggiungere da un dispositivo debole.
Un piano di risposta IT potrebbe isolare immediatamente un laptop infetto. L'isolamento di un controller dell'edificio può arrestare l'impianto in funzione. I piani di risposta OT necessitano pertanto di input operativi su quali sistemi possono essere disconnessi in modo sicuro, come si svolge il funzionamento locale o manuale e chi ha l’autorità di decidere.
Niente di tutto ciò esonera OT dalle buone pratiche. Le differenze riguardano le priorità e i metodi. Entrambi gli ambienti necessitano di un inventario delle risorse, accesso controllato, software supportato, monitoraggio, backup e ripristino testato e il NIST Cybersecurity Framework 2.0 si applica a entrambi. Le sue funzioni di governo, identificazione, protezione, rilevamento, risposta e ripristino forniscono al consiglio di amministrazione, al team IT e al team delle strutture un linguaggio comune.
La serie ISA/IEC 62443, sviluppata specificatamente per i sistemi di automazione e controllo industriale, include esplicitamente nel suo campo di applicazione l'automazione degli edifici. Tratta la sicurezza come una responsabilità condivisa tra proprietari di beni, fornitori di prodotti, integratori e fornitori di servizi, il che lo rende un riferimento utile quando si decide quale parte possiede quale parte del lavoro.
Il proprietario di un edificio potrebbe avere un team IT che si occupa di sicurezza e un team o un appaltatore delle strutture che capisce l'impianto. Nessuno dei due può mettere in sicurezza l’OT dell’edificio. Una breve matrice di responsabilità risolve le domande che altrimenti cadrebbero tra di loro:
| Zona | Ciò che la matrice deve risolvere |
|---|---|
| Infrastruttura di rete | Chi progetta, configura e mantiene switch, firewall e wireless per sistemi edilizi |
| Sistemi costruttivi | Chi amministra i controller, i software di supervisione e i relativi conti |
| Approvazione delle modifiche | Chi deve essere d'accordo prima di un cambiamento su entrambi i lati del confine |
| Accesso remoto | Chi approva, abilita e monitora le sessioni dei fornitori |
| Monitoraggio | Chi esamina gli eventi di sicurezza dei sistemi dell'edificio e che cosa inoltrano |
| Aggiornamenti | Chi valuta, testa e pianifica gli aggiornamenti per ciascun sistema |
| Incidenti | Chi guida, chi può disconnettere cosa e chi nel frattempo gestisce l'edificio |
Il NIST consiglia un team interfunzionale che includa personale IT, un ingegnere di controllo, un operatore di sistema, uno specialista della sicurezza, gestione e sicurezza fisica, con la consultazione del fornitore o dell'integratore del sistema di controllo. In un edificio, molti di questi ruoli possono spettare alle stesse poche persone e il team può incontrarsi solo mensilmente. Ciò che conta è che esista e abbia autorità.
I nuovi edifici spesso gestiscono i propri sistemi edilizi sulla stessa infrastruttura di rete fisica dell'IT, separata logicamente. Ciò può essere sensato ed economico. Significa anche che un errore di configurazione commesso per motivi informatici può influenzare l'impianto. Se l'infrastruttura converge, il processo di cambiamento dovrebbe convergere con essa, in modo che una regola del firewall o un aggiornamento dello switch che tocca una zona dell'edificio venga esaminato da qualcuno che ne comprenda le conseguenze.
Se i team IT e delle strutture non si sono mai seduti insieme per concordare dove si trova il confine, organizza quell'incontro prima di ogni altra cosa e non terminarlo senza una matrice di responsabilità che nomini un proprietario per ogni sistema su entrambi i lati della linea.
Questo articolo si collega al nostro lavoro su I nostri servizi.
Possiamo discutere come questo tema entra nel brief del progetto.
Contatta Pagin Consulting