
Edifici intelligenti
Come si progetta una rete ICT per un edificio intelligente?
Come progettare una rete ICT per edifici intelligenti a partire dai servizi che trasporta, comprese le zone e la proprietà operativa.
Raggruppa i dispositivi per rischio, funzione e proprietario della gestione e consenti solo i flussi necessari per ciascun caso d'uso.
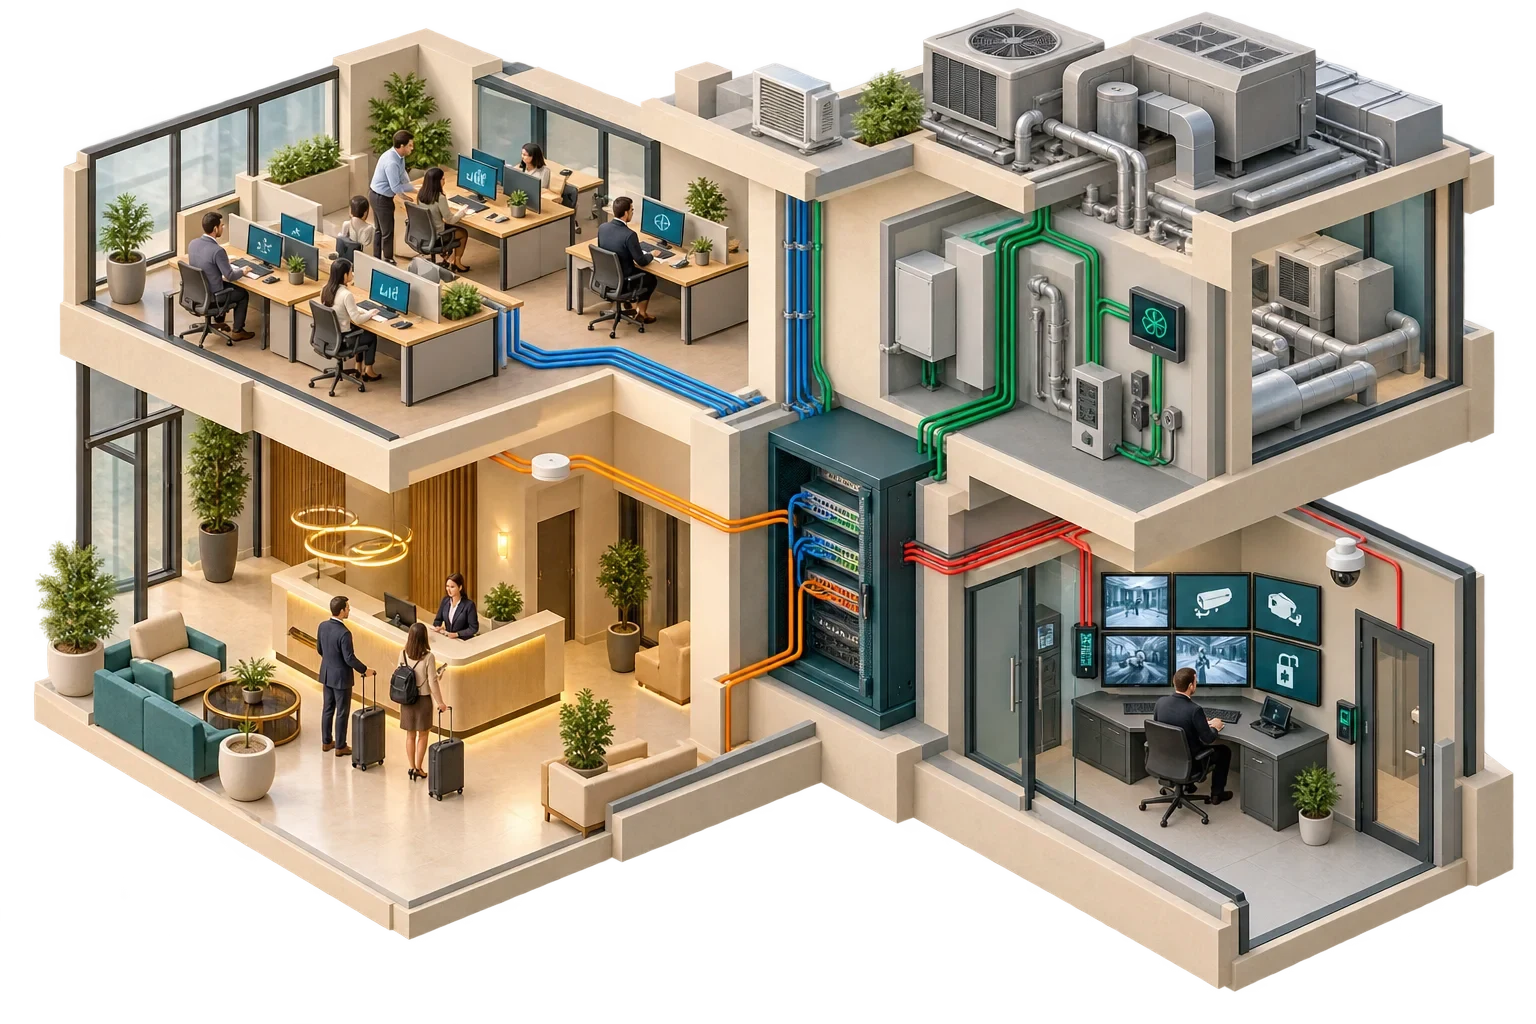
Una rete di edifici intelligenti viene segmentata raggruppando in zone dispositivi che condividono un livello di rischio, una funzione e un proprietario di gestione, e consentendo quindi solo le comunicazioni specifiche di cui ciascuna zona ha bisogno con le altre. Fatto bene, il progetto inizia con una mappa dei flussi di dati da cui effettivamente dipende l'edificio; I numeri VLAN arrivano molto più tardi. Le zone e i flussi consentiti dovrebbero essere concordati tra i team di controllo, IT e sicurezza durante la progettazione, registrati in un registro dei flussi e testati prima della consegna con la stessa attenzione di qualsiasi altro servizio dell'edificio.
La segmentazione limita la distanza che un guasto o un utente malintenzionato può percorrere. Se un laptop ospite, una telecamera compromessa o un dispositivo dell’affittuario non configurato correttamente riescono a raggiungere tutti i controller dell’edificio, un singolo punto debole diventa un problema a livello di edificio. La guida del NIST alla sicurezza OT (SP 800-82) descrive la segmentazione come parte centrale di un'architettura di difesa approfondita per la tecnologia operativa e rileva che i dispositivi possono essere raggruppati per autorità di gestione, livello di fiducia, criticità funzionale, flusso di dati o posizione.
Protegge inoltre le operazioni da errori ordinari. Una tempesta di trasmissione su una rete aziendale o una modifica ben intenzionata apportata per motivi IT hanno meno probabilità di raggiungere l'impianto se l'impianto si trova all'interno di un confine controllato.
Il primo compito è quello di elencare tutte le comunicazioni di cui l'edificio ha bisogno per funzionare, registrando per ciascuna fonte, destinazione, protocollo, direzione, scopo e proprietario. In un edificio tipico l'elenco include il software di supervisione che interroga i controller di campo; il sistema di gestione dell'edificio che invia allarmi a una postazione operatore o a una piattaforma di manutenzione; contatori che riferiscono a una piattaforma energetica; un servizio di analisi che legge i dati di tendenza; un server di controllo accessi che comunica con i controllori delle porte; forse un sistema di gestione della proprietà alberghiera che invia lo stato della camera ai controlli delle camere degli ospiti; e sessioni di supporto remoto da parte degli appaltatori.
Il NIST consiglia di utilizzare flussi di dati mappati per identificare le comunicazioni richieste, quindi di configurare i dispositivi di rete per consentire solo quelle. In un edificio esistente in cui nessuno è sicuro di cosa parli con cosa, si suggerisce di consentire e registrare temporaneamente il traffico tra i segmenti per creare una base di prove. Questo esercizio spesso porta alla luce connessioni non documentate, ognuna delle quali necessita di una decisione.
Non esiste un unico elenco corretto di zone. La struttura seguente è un utile punto di partenza per la discussione e i progetti reali uniscono o dividono le zone in base alle dimensioni, al rischio e alla proprietà.
| Zona | Contenuti tipici | Ragionamento |
|---|---|---|
| Controlli edilizi | Controller HVAC, controller di impianto, controllo dell'illuminazione | Operazione principale; gestito dal contraente dei controlli |
| Supervisione e ingegneria | Server BMS, postazioni operatore e di ingegneria | Può modificare l’impianto; necessita di un forte controllo degli accessi |
| Sistemi di sicurezza | Controllo accessi, videosorveglianza, antintrusione | Proprietario e sensibilità diversi; spesso un appaltatore separato |
| Interfacce per la sicurezza della vita | Interfacce per rilevazione incendi, controllo fumi, sistemi di emergenza | Massima criticità; progettazione sotto la direzione del ingegnere antincendio |
| Misurazione e monitoraggio | Contatori di energia e acqua, sensori ambientali | Autorità di controllo inferiore; spesso wireless o di terze parti |
| Integrazione e scambio dati | Gateway, connettori della piattaforma dati, servizi API | Punto d'incontro controllato tra edificio e azienda o cloud |
| Reti tenant o ospiti | Tenant IT, Wi-Fi ospite, sistemi di vendita al dettaglio | Non attendibile |
| Informatica aziendale | Sistemi aziendali del proprietario o dell'operatore | Trust e gestione separati |
Il NIST rileva che le VLAN possono essere un modo economicamente vantaggioso per segmentare OT, ma raccomanda di considerare switch fisicamente separati per dispositivi ad alta criticità come quelli che supportano i sistemi di sicurezza. Per qualsiasi interfaccia con sistemi antincendio o di sicurezza, la decisione sulla rete dovrebbe seguire la strategia antincendio e i requisiti dell'ingegnere antincendio incaricato, non la convenienza.
Ogni flusso consentito oltrepassa un confine che lo impone. In pratica ciò significa firewall o router con regole esplicite tra le zone e una zona di integrazione intermedia, spesso chiamata zona demilitarizzata o DMZ, tra i sistemi dell'edificio e l'azienda o il cloud. Il NIST descrive la DMZ come un confine di applicazione che evita il traffico diretto tra le reti aziendali e OT.
Alcune abitudini di progettazione rendono questi confini molto più forti. I sistemi dell'edificio dovrebbero spingere i dati verso una zona di integrazione; I sistemi aziendali e cloud non dovrebbero mai raggiungere direttamente i controller. La lettura dovrebbe essere tenuta separata dalla scrittura, in modo che una dashboard che necessita solo di dati di tendenza non abbia un percorso che le consenta di inviare comandi. L’accesso remoto dovrebbe avvenire attraverso un punto controllato, con autenticazione a più fattori e registrazione delle sessioni, non attraverso dispositivi sparsi in più zone. Inoltre, le interfacce di gestione di switch e firewall non dovrebbero essere raggiungibili dalle zone protette.
I sistemi dell'edificio non si comportano sempre come l'IT dell'ufficio. Alcune installazioni BACnet/IP si basano su messaggi broadcast per il rilevamento dei dispositivi. I normali router IP non li inoltrano tra le sottoreti, quindi BACnet utilizza dispositivi di gestione della trasmissione (BBMD) per distribuirli deliberatamente. Ciò è utile, ma una configurazione di distribuzione broadcast mal pianificata può annullare la separazione prevista, senza che venga notata, quindi è necessario concordare il rilevamento e l'instradamento attraverso ciascun confine con il progettista dei controlli.
Le opzioni più recenti possono aiutare. BACnet Secure Connect (BACnet/SC), introdotto tramite un addendum allo standard BACnet approvato nel 2019 e portato nell'edizione attuale, ANSI/ASHRAE 135-2024, esegue BACnet su connessioni WebSocket protette da TLS con autenticazione basata su certificato ed è progettato per adattarsi più comodamente all'infrastruttura gestita dall'IT. Il supporto varia in base al prodotto e alla versione e i certificati devono essere gestiti, quindi trattali come un'opzione di progettazione da confermare con i fornitori, mai come un dato di fatto.
Prima dell'accettazione, l'appaltatore deve dimostrare che i flussi consentiti funzionano e che i flussi rappresentativi non consentiti sono bloccati, anche dalle reti degli ospiti e degli inquilini. Il passaggio di consegne dovrebbe includere un diagramma della zona corrente, il registro del flusso, la documentazione delle regole firewall collegata allo scopo e al proprietario di ciascun flusso e un processo di modifica. Da quel momento in poi ogni nuova integrazione dovrebbe iniziare con una voce nel registro dei flussi.
Elenca i flussi che già attraversano la tua rete e il modello zonale si ispira in gran parte a chi possiede cosa e quanto rischio comporta ciascun sistema. Nelle specifiche redatte da Pagin Consulting, i requisiti di segmentazione e i relativi test derivano da tale elenco, mentre i vostri specialisti IT, sicurezza e ingegneria antincendio mantengono la responsabilità delle proprie discipline.
Questo articolo si collega al nostro lavoro su I nostri servizi.
Possiamo discutere come questo tema entra nel brief del progetto.
Contatta Pagin Consulting