
Cybersicurezza e resilienza
Come funzionano i sistemi intelligenti di gestione dei visitatori?
Come funziona la gestione intelligente dei visitatori dall'invito all'uscita e come gestire i dati, gli accessi temporanei e gli errori.
Decidi quali integrazioni vale la pena avere e quale sistema ha l'autorità per sbloccare, soprattutto in caso di emergenza.
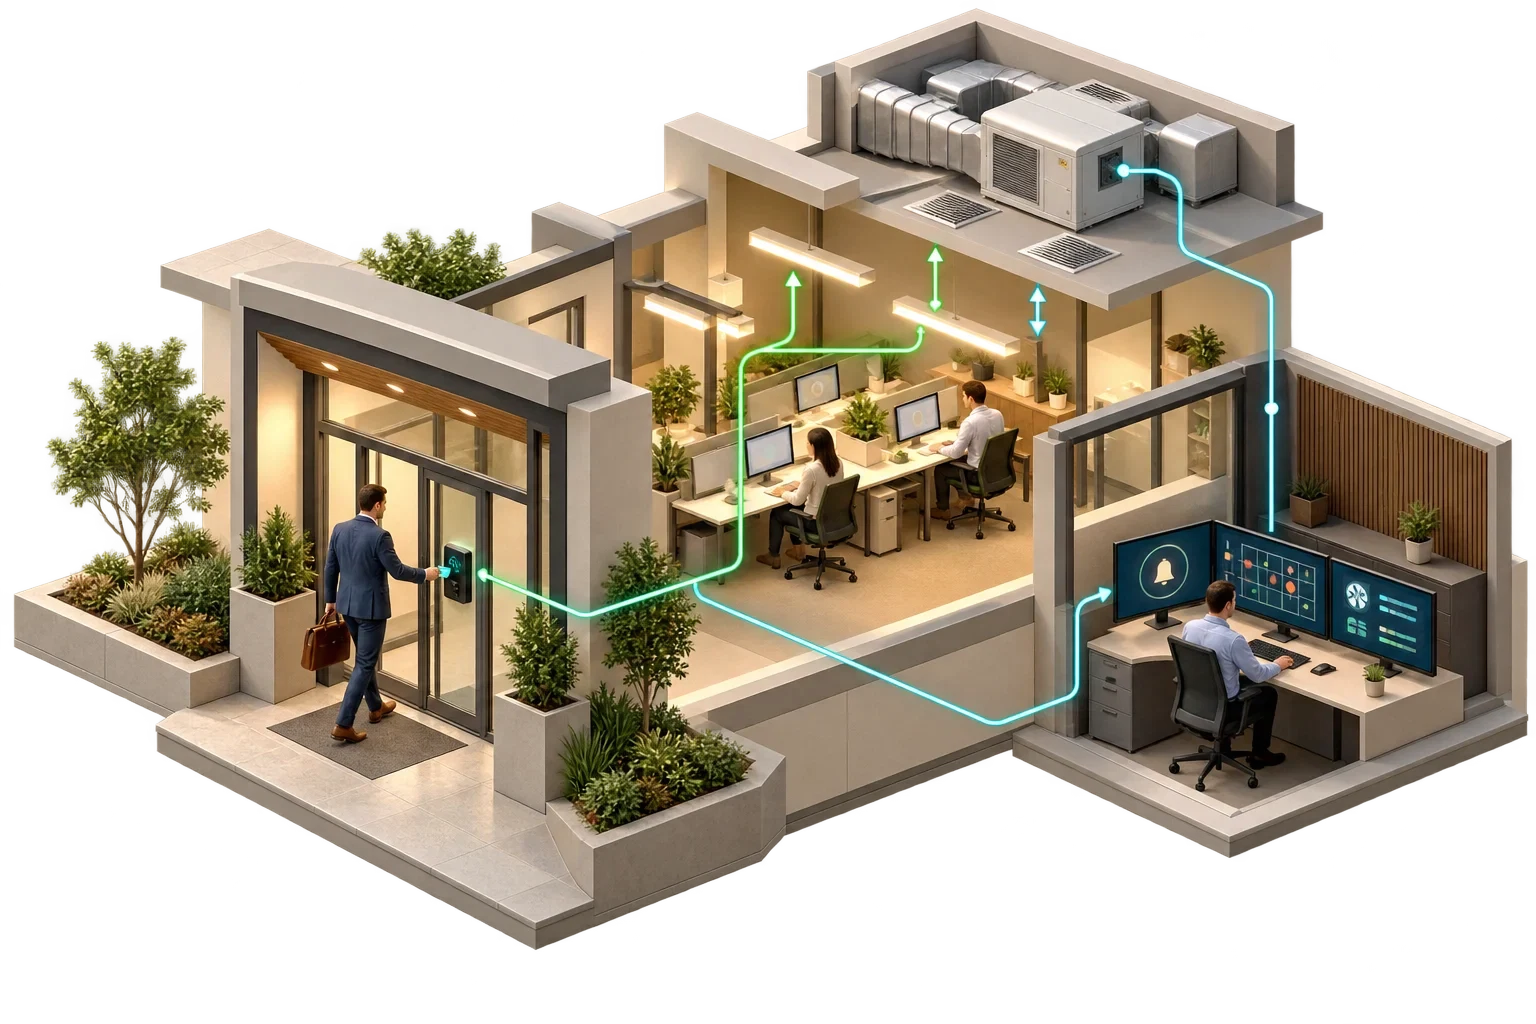
Il controllo degli accessi può condividere identità, eventi e stati delle porte con un lungo elenco di altri sistemi: elenchi delle risorse umane e delle identità per gli entranti e gli uscenti, la gestione dei visitatori, gli ascensori, la videosorveglianza, il rilevamento degli intrusi, il sistema di gestione dell'edificio per il funzionamento basato sull'occupazione, la gestione della proprietà dell'hotel per le chiavi degli ospiti e il sistema di allarme antincendio per l'apertura delle porte. Il vantaggio è una minore amministrazione manuale e un funzionamento più informato. Il rischio è che una debolezza in qualsiasi sistema connesso diventi un modo per aprire le porte. Ogni integrazione necessita quindi di tre cose scritte: quali dati circolano, in quale direzione e, soprattutto, quale sistema ha l'autorità di aprire una porta o modificare l'accesso di qualcuno.
La guida del NIST alla sicurezza OT (SP 800-82) classifica i sistemi di controllo degli accessi fisici come tecnologia operativa, insieme all'automazione degli edifici. Il NIST descrive la catena di base: un lettore acquisisce una credenziale, un controllore della porta la convalida, il server di controllo degli accessi decide, il controllore rilascia la serratura e ogni tentativo viene registrato. Ogni integrazione si collega a una parte di quella catena e la precisione su quale parte conta, perché leggere un registro eventi comporta un rischio molto diverso rispetto alla possibilità di emettere una credenziale o comandare una porta.
| Integrazione | Cosa fa normalmente | Decisione chiave |
|---|---|---|
| Directory delle risorse umane o dell'identità | Crea, modifica e rimuove automaticamente i titolari della carta | Quale sistema è autorevole per l'identità e quanto velocemente vengono revocati coloro che lasciano l'istituto? |
| Gestione dei visitatori | Rilascia credenziali temporanee ai visitatori registrati | Chi approva, come viene limitata la validità e come viene recuperata la credenziale? |
| Ascensori | Limita i piani in base alla credenziale o chiama un ascensore al piano consentito | il sistema ascensori o prende la propria? |
| Videosorveglianza | Collega gli eventi della porta alle visualizzazioni e alle registrazioni della telecamera | Quali eventi innescano cosa e chi può visualizzarne il risultato? |
| Rilevamento degli intrusi | Inserisce o disinserisce le aree in base agli eventi di accesso | Una tessera valida può disinserire un'area e a quali condizioni? |
| Gestione dell'edificio | Utilizza gli eventi di ingresso come un segnale di occupazione per l'illuminazione o l'HVAC | I dati di accesso vengono utilizzati solo in forma aggregata e cosa succede se il feed si interrompe? |
| Gestione della proprietà alberghiera | Codifica le chiavi della camera o le chiavi del cellulare al momento del check-in | Quale sistema controlla le date di validità e i cambi di camera? |
| Allarme antincendio | Rilascia le porte specificate in caso di allarme in linea con la strategia antincendio | definito dall’ingegnere antincendio; l'integrazione deve fallire nello stato sicuro richiesto |
La questione centrale della progettazione è l’autorità, e in una disposizione ben progettata è divisa in modo netto. Il sistema di controllo accessi decide chi può aprire una porta; altri sistemi possono richiedere o fornire informazioni, ma non dovrebbero aggirarne le regole. La fonte dell'identità decide chi esiste: se l'HR è autorevole, i diritti di accesso seguono i record dell'HR e le modifiche manuali nel sistema di accesso diventano eccezioni controllate. E la strategia antincendio decide come si comportano le porte in caso di emergenza. L'interfaccia dell'allarme antincendio e il modo in cui le porte sulle vie di fuga rispondono a un allarme o a una perdita di alimentazione sono questioni di sicurezza stabilite dal tecnico antincendio incaricato e dalle normative applicabili. Il progettista dell’integrazione li implementa e il brief dell’edificio intelligente non deve sovrascriverli.
I comandi di scrittura sono i punti in cui le integrazioni molto spesso vanno storte. Un sistema di gestione degli edifici in grado di "aprire tutte le porte" per uno scenario di comodità, o un'app per i visitatori in grado di creare credenziali permanenti, sono diventati parte del sistema di sicurezza dalla porta di servizio, senza mai essere progettati o protetti come tali.
Tra lettori e controller, il protocollo OSDP (Open Supervised Device Protocol), pubblicato a livello internazionale come IEC 60839-11-5:2020, specifica la comunicazione tra le unità di controllo degli accessi e i dispositivi periferici come i lettori. La Security Industry Association, che mantiene OSDP, lo descrive come un'alternativa all'interfaccia Wiegand legacy, con supervisione della connessione del lettore e, dalla versione 2, crittografia Secure Channel. Per le nuove installazioni generalmente consigliamo di specificare OSDP con Secure Channel abilitato, confermando che ciascun lettore e controller proposto lo supporti e verificando al momento della messa in servizio che sia effettivamente acceso e non lasciato allo stato predefinito.
Per l'interoperabilità tra i fornitori, il Profilo C ONVIF copre il controllo delle porte, le informazioni sul sito e la gestione degli eventi per il controllo elettronico degli accessi, mentre il Profilo A copre la configurazione delle credenziali, degli orari e delle regole di accesso. La conformità può rendere più prevedibile l'integrazione tra i prodotti di diversi fornitori. Come con qualsiasi profilo, controlla quali funzionalità sono obbligatorie e quali sono condizionali e testa le funzioni di cui il tuo progetto ha bisogno.
Gli hotel hanno il loro punto di riferimento. HTNG (Hospitality Technology Next Generation), l'associazione tecnologica del settore, fa parte dell'American Hotel & Lodging Association dal 2021 e sviluppa specifiche aperte per l'integrazione dei sistemi alberghieri, comprese le categorie per i sistemi di chiusura delle porte e di gestione delle proprietà. Laddove i tuoi fornitori li supportano, citali nelle specifiche.
Nessuno di questi standard sostituisce un test di progetto dell'effettiva integrazione in condizioni normali, anormali e di guasto.
Gli eventi di accesso registrano dove e quando sono andate le persone identificabili. Nell’UE si applicano i principi di cui all’articolo 5 del GDPR, tra cui la limitazione delle finalità, la minimizzazione dei dati e la limitazione della conservazione. Prima che gli eventi di accesso vengano utilizzati per un nuovo scopo, come l'analisi dell'occupazione, chiedi se i conteggi aggregati o anonimizzati sarebbero sufficienti e concorda i periodi di conservazione con il tuo consulente per la protezione dei dati. I dati biometrici trattati per identificare in modo univoco le persone rientrano nelle categorie speciali dell'articolo 9, che possono essere trattati solo a condizioni specifiche, quindi se utilizzare lettori biometrici spetta ai vostri specialisti della protezione dei dati decidere.
Accanto a ciascuna integrazione nella lista dei candidati ci sono due risposte: cosa è consentito controllare e cosa succede quando fallisce. Il compito di Pagin Consulting è quello di coordinare tali requisiti tra i progettisti di sicurezza, ascensori, antincendio e sistemi edilizi, ciascuno dei quali mantiene la responsabilità della propria disciplina.
Questo articolo si collega al nostro lavoro su I nostri servizi.
Possiamo discutere come questo tema entra nel brief del progetto.
Contatta Pagin Consulting